Güncellendi: 12 dakikalık okuma
Vize Danışmanlık Ofisleri ve KVKK: Pasaport, Banka Dökümü ve Kimlik Belgelerini Nasıl Saklamalısınız?
Vize ofisleri ve vize acenteleri için KVKK rehberi: belge türleri, açık rıza, saklama süresi, imha, VERBİS istisnası ve 10 maddelik kontrol listesi.
Mert Akbaş, Vize Dijital Genel Müdürü
Bir vize başvurusu için müşteriden istenen belgelere bakınca, bir ofisin aslında ne kadar hassas bir iş yaptığı daha iyi anlaşılıyor. Pasaportun kimlik sayfası, son üç ya da altı ayın banka dökümleri, maaş bordrosu, tapu, bazı başvurularda sağlık raporu ve adli sicil kaydı... Müşteri bunları başvurusu kabul edilsin diye büyük bir güvenle teslim ediyor; ofis de belgeleri başvuruyu hazırlamak için bir kez kullanıp genellikle unutuyor. Oysa belge bir klasörde, bir e-posta kutusunda ya da bir telefonun galerisinde durduğu sürece, Kişisel Verilerin Korunması Kanunu açısından sorumluluk da ofiste kalmaya devam ediyor.
Bu yazıda bir vize danışmanlık ofisinin ya da vize acentesinin KVKK karşısındaki konumunu, hangi belgenin hangi veri türüne girdiğini, belgeleri nerede ve ne kadar süre saklamanız gerektiğini ve VERBİS'e kayıt yükümlülüğünüz olup olmadığını anlatıyoruz. Yazının sonunda ofisinizde doğrudan uygulayabileceğiniz on maddelik bir kontrol listesi bulacaksınız.
Bu yazı genel bir bilgilendirme amacı taşıyor ve hukuki danışmanlığın yerini tutmuyor. Ofisinize özgü kararlar için bir KVKK uzmanından görüş almanızı öneririz.
Vize ofisi ve vize acentesi KVKK açısından ne sayılır?
Bir vize danışmanlık ofisi, müşterilerinin kişisel verilerinin hangi amaçla ve nasıl işleneceğine kendisi karar verdiği için 6698 sayılı Kanun kapsamında veri sorumlusu sayılır. Bu sıfat beraberinde birkaç temel yükümlülük getirir: müşteriyi verilerinin nasıl işleneceği konusunda bilgilendirmek (aydınlatma), her veriyi kanunda sayılan bir hukuki dayanağa göre işlemek, verilerin güvenliği için teknik ve idari tedbirleri almak, verileri gerekli olan süreden fazla saklamamak, müşterilerin bilgi ve silme taleplerini cevaplamak ve gerekiyorsa Veri Sorumluları Sicili'ne (VERBİS) kayıt olmak.
Ofisin büyüklüğü bu yükümlülüklerin çoğunu değiştirmez. Tek kişilik bir ofis ile on beş kişilik bir acenta arasındaki fark çoğunlukla VERBİS kaydında ortaya çıkar; aydınlatma, güvenlik ve imha yükümlülükleri ikisi için de geçerlidir.
Hangi belge hangi veri türüne giriyor?
KVKK kişisel verileri ikiye ayırır: genel kişisel veriler ve kanunun 6. maddesinde sayılan, daha sıkı korunan özel nitelikli kişisel veriler. Bir vize dosyasında her iki türden de belge bulunur ve aralarındaki farkı bilmek, hangi belgeye ne kadar özen göstermeniz gerektiğini belirler.
| Belge | Veri türü | Dikkat edilecek nokta |
|---|---|---|
| Pasaport, kimlik kartı fotokopisi | Kişisel veri (kimlik) | Kimlik numarası ve fotoğraf içerir, kötüye kullanıldığında dolandırıcılık riski yüksektir |
| Vesikalık fotoğraf | Kişisel veri | Parmak izi ve yüz taraması gibi biyometrik veriler ofiste değil, başvuru merkezinde alınır |
| Banka dökümü, maaş bordrosu, tapu | Kişisel veri (finansal) | Özel nitelikli sayılmaz ama en hassas belgeler arasındadır |
| Sağlık raporu | Özel nitelikli kişisel veri | Daha sıkı hukuki dayanak ve güvenlik tedbiri gerektirir |
| Adli sicil kaydı | Özel nitelikli kişisel veri | Ceza mahkûmiyetine ilişkin veri olarak özel korumaya tabidir |
| Çocuklar için muvafakatname ve aile belgeleri | Kişisel veri (birden fazla kişiye ait) | Belgede adı geçen anne, baba ve çocuğun verileri ayrı ayrı korunur |
Tablonun gösterdiği önemli bir nokta var: bir dosyada yalnızca başvuru sahibinin değil, onun ailesinin, işvereninin ya da davet eden kişinin verileri de bulunabilir. Davet mektubu, işveren yazısı ya da aile cüzdanı fotokopisi, o kişilerin de verilerini ofisinize taşır.
Verileri hangi hukuki dayanakla işliyorsunuz?
KVKK'ya göre her kişisel veri işleme faaliyetinin kanunda sayılan bir dayanağı olmalı. Genel kişisel veriler için bir vize ofisinin en doğal dayanağı, müşteriyle kurulan danışmanlık sözleşmesinin ifası için verilerin işlenmesinin gerekli olmasıdır: müşterinin pasaport bilgisini almadan onun adına başvuru hazırlayamazsınız. Bu durumda ayrıca açık rıza almanız gerekmez.
Özel nitelikli veriler için tablo biraz farklı. 7499 sayılı Kanunla yapılan ve 1 Haziran 2024'te yürürlüğe giren değişiklikle, sağlık ve adli sicil gibi verilerin işlenebileceği dayanaklar genişletildi. Açık rıza bu dayanaklardan biri olmaya devam ediyor ve bir vize ofisi için çoğu zaman en açık ve savunulabilir olanı.
Açık rıza alırken en sık yapılan hata, rızayı aydınlatma metninin içine bir cümle olarak eklemek ya da hizmetin şartı haline getirmektir. Açık rıza belirli bir konuya ilişkin, bilgilendirmeye dayalı ve özgür iradeyle verilmiş olmalı. Bu yüzden aydınlatma metni ile açık rıza metnini iki ayrı belge olarak hazırlamak ve rızayı yalnızca gerçekten gereken veriler, yani sağlık raporu ya da adli sicil kaydı gibi belgeler için istemek daha doğru bir yaklaşım.
Aydınlatma: dosya açılırken müşteriye ne söylemeli?
Aydınlatma, müşterinin verileri ofise ulaşmadan önce ya da en geç ulaştığı anda yapılmalı. İyi bir aydınlatma metni, bir vize ofisi için şu soruların cevabını açık bir dille verir:
- Verileri kim işliyor? Ofisin unvanı ve iletişim bilgileri.
- Hangi amaçla? Vize başvurusunun hazırlanması, randevu alınması, başvurunun takibi ve ödemelerin yönetimi gibi.
- Kimlere aktarılıyor? Konsolosluk, VFS Global ya da iDATA gibi aracı kurumlar, gerektiğinde sigorta şirketi ve ofisin hizmet aldığı yazılım sağlayıcıları.
- Nasıl toplanıyor ve hangi hukuki sebebe dayanıyor?
- Müşterinin hakları neler? Bilgi talep etme, düzeltme, silme ve itiraz gibi kanunun 11. maddesinde sayılan haklar.
Metni web sitenize koymak tek başına yeterli olmayabilir. Müşteriye dosya açılırken iletmek ve bunu yaptığınızı gösterebilmek, örneğin onayı dosyaya kaydetmek, ileride bir sorun çıktığında elinizi güçlendirir.
Belgeleri nerede ve nasıl saklamalısınız?
KVKK belirli bir yazılım ya da yöntem dayatmaz; veri sorumlusundan "uygun güvenlik düzeyini sağlamak için gerekli her türlü teknik ve idari tedbiri" almasını bekler. Bir vize ofisi için bunun pratikteki karşılığı birkaç temel alışkanlıktan oluşuyor.
Her belgenin tek bir yeri olsun
En büyük risk, aynı belgenin birden fazla yerde bulunmasıdır. Müşterinin WhatsApp'tan gönderdiği pasaport fotoğrafı telefonun galerisinde, e-postayla gelen banka dökümü gelen kutusunda ve indirilenler klasöründe, çıktısı da masanın üzerinde durabilir. Belge silinmek istendiğinde bu kopyaların hepsini bulmak neredeyse imkânsızdır. Gelen her belgeyi aynı gün müşterinin dosyasına taşıyıp geldiği kanaldan silmek, bütün diğer tedbirlerin temelidir.
Erişimi işi gereği ihtiyaç duyanlarla sınırlayın
Ofisteki herkesin bütün müşterilerin banka dökümlerini görmesine gerek yoktur. Her çalışanın yalnızca sorumlu olduğu dosyalara erişebildiği bir düzen hem riski azaltır hem de bir sorun çıktığında kimin neye eriştiğini anlamayı kolaylaştırır. Kullandığınız sistem kimin hangi belgeyi ne zaman açtığını kaydediyorsa, bu kayıtlar bir ihlal anında en değerli bilginiz olur.
Cihazları ve yedekleri koruyun
Belgelerin bulunduğu bilgisayarlarda disk şifrelemesinin açık olması, ekranların kısa sürede kilitlenmesi ve her çalışanın kendi kullanıcı hesabıyla giriş yapması temel tedbirlerdir. Yedekler de en az asıl veriler kadar korunmalı; şifresiz bir harici diske alınan yedek, belgelerin kendisinden daha kolay kaybolur.
Kâğıt belgeleri unutmayın
KVKK yalnızca dijital verileri kapsamaz. Masada unutulan bir dosya, kilitsiz bir dolap ya da çöpe atılan bir fotokopi de aynı ölçüde risk taşır. Başvurusu süren dosyaları kilitli bir dolapta tutmak, işi biten kâğıtları da kâğıt imha makinesinden geçirmek basit ama etkili bir alışkanlıktır.
 Fotoğraf: Andrea Piacquadio, Pexels
Sunucularınızın nerede olduğunu bilin
Belgeleri bir bulut hizmetinde ya da bir yazılımda tutuyorsanız, verilerin hangi ülkedeki sunucularda saklandığını öğrenin. Sunucular yurt dışındaysa bu durum yurt dışına veri aktarımı sayılabilir ve standart sözleşme gibi ek adımlar gerektirebilir. Bu konuyu vize danışmanlık şirketleri için CRM rehberimizde daha ayrıntılı ele aldık.
Belgeleri ne kadar süre saklamalısınız?
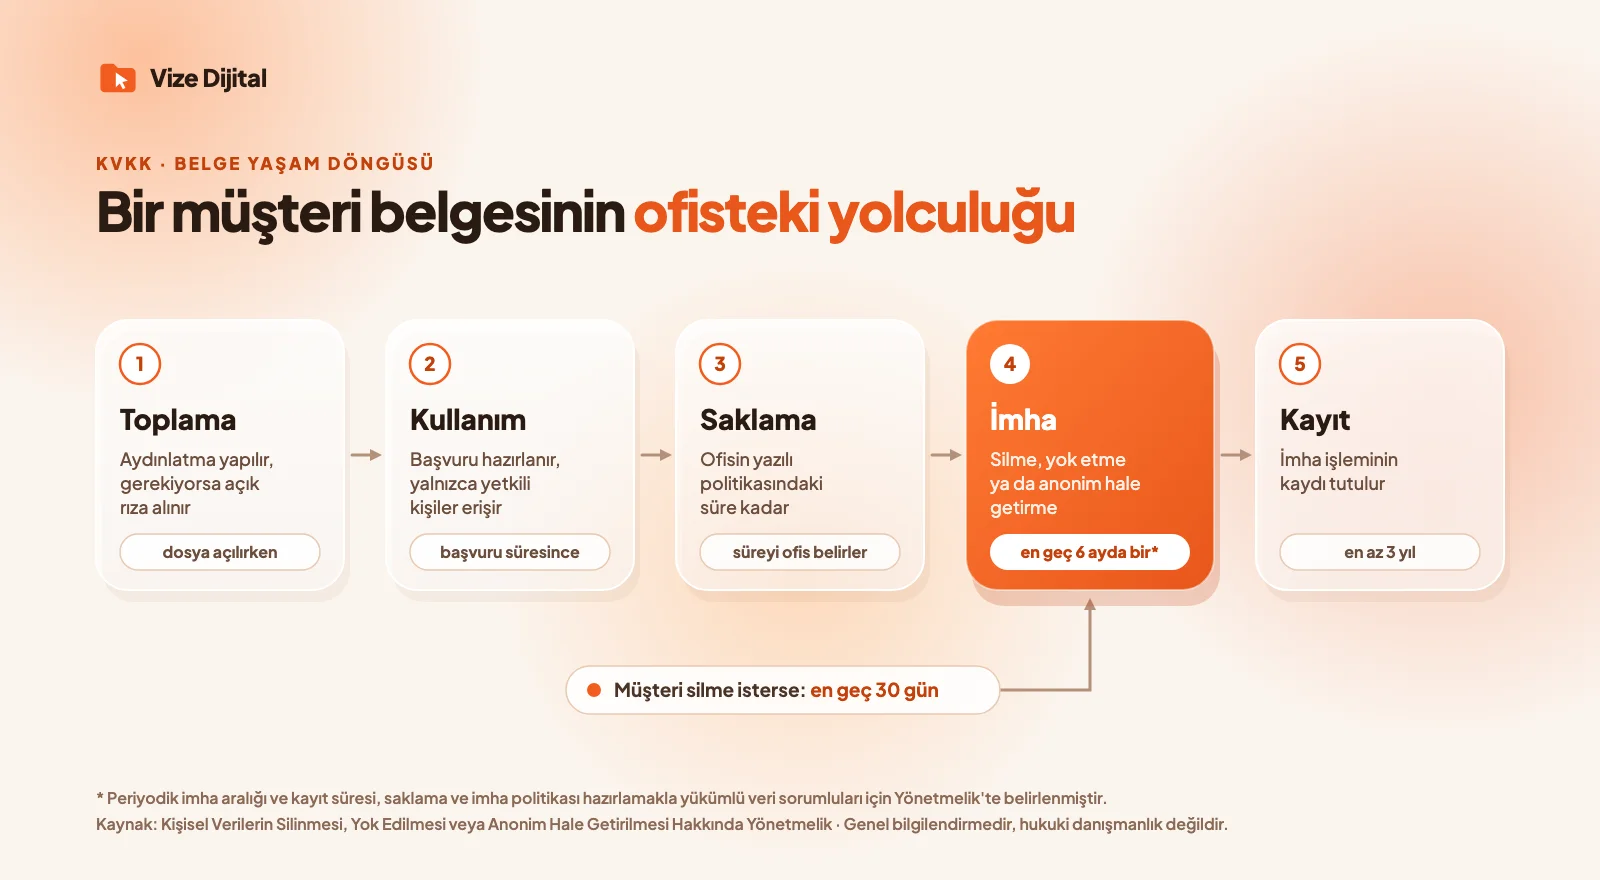
KVKK vize belgeleri için belirli bir süre öngörmez. Kanunun genel ilkesi, kişisel verilerin işlendikleri amaç için gerekli olan süre kadar saklanmasıdır. Bir vize başvurusu sonuçlandıktan sonra müşterinin pasaport kopyasını ya da banka dökümünü yıllarca saklamanın çoğu zaman geçerli bir gerekçesi kalmaz.
Burada iki tür belgeyi birbirinden ayırmak gerekiyor. Fatura ve sözleşme gibi muhasebe ve ticari belgeler için Türk Ticaret Kanunu ile Vergi Usul Kanunu'nun saklama süreleri geçerlidir ve bu belgeleri o süreler boyunca tutmanız gerekir; bunun için muhasebecinizle konuşun. Başvuru için toplanan pasaport, banka dökümü ve benzeri belgeler için ise sürenin ne olacağına ofis kendisi karar verir ve bu kararı yazılı bir saklama politikasında belirtmelidir. Örneğin "başvuru sonucundan sonra belirli bir süre, olası bir itiraz ya da yeniden başvuru için saklanır, ardından imha edilir" gibi açık bir kural koymak, her dosyada ayrı ayrı düşünmekten çok daha güvenlidir.
Süre dolduğunda belgeler silinmeli, yok edilmeli ya da anonim hale getirilmelidir. Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi Hakkında Yönetmelik, saklama ve imha politikası hazırlamakla yükümlü olan veri sorumluları için periyodik imha aralığının altı ayı geçemeyeceğini ve yapılan imha işlemlerinin kayıtlarının en az üç yıl saklanması gerektiğini düzenler (Yönetmelik). VERBİS'ten muaf olsanız bile bu düzeni örnek almak, belgelerin kontrolsüz biçimde birikmesini önler.
VERBİS'e kayıt olmanız gerekiyor mu?
Kişisel Verileri Koruma Kurulu, 4 Eylül 2025 tarihli ve 2025/1572 sayılı kararıyla VERBİS kayıt yükümlülüğünün istisnalarını yeniden belirledi (Resmî Gazete, uygulama esasları). Buna göre:
- Ana faaliyet konusu özel nitelikli kişisel veri işleme olmayan veri sorumluları, yıllık çalışan sayısı 50'den azsa VERBİS'e kayıt yükümlülüğünden muaf. Bilanço hazırlayan şirketler için ayrıca yıllık mali bilanço toplamının 100 milyon TL'nin altında olması gerekiyor.
- Ana faaliyet konusu özel nitelikli kişisel veri işleme olan veri sorumluları için eşik çok daha düşük: yıllık çalışan sayısı 10'dan az ve, bilanço hazırlayanlar için, yıllık mali bilanço toplamı 10 milyon TL'nin altında.
Bir vize ofisinin ana faaliyeti vize danışmanlığıdır ve bazı dosyalarda sağlık raporu ya da adli sicil kaydı işlemesi, tek başına ana faaliyetinin özel nitelikli veri işleme olduğu anlamına gelmeyebilir. Bu durumda küçük ve orta ölçekli vize ofislerinin çoğu ilk istisnaya girebilir. Yine de ofisinizin hangi gruba girdiğini bir uzmanla netleştirmeniz yerinde olur.
Unutulmaması gereken nokta, istisnanın yalnızca sicile kayıt yükümlülüğünü kaldırdığıdır. Aydınlatma, veri güvenliği, saklama ve imha, ilgili kişi taleplerine cevap verme gibi yükümlülükler VERBİS'ten muaf olan ofisler için de aynen geçerli.
Bir şey ters giderse: veri ihlali
Bir çalışanın telefonu ya da dizüstü bilgisayarı çalındığında, bir e-posta yanlış kişiye gönderildiğinde ya da bir hesaba yetkisiz erişim olduğunda, bu durum bir kişisel veri ihlali sayılabilir. Kurul'un 2019/10 sayılı kararına göre veri sorumlusu, ihlali öğrendiği andan itibaren gecikmeksizin ve en geç 72 saat içinde Kurul'a bildirmek zorunda (Kurum duyurusu). Etkilenen müşterilere de makul olan en kısa sürede bilgi verilmesi gerekiyor.
72 saat, hangi müşterinin hangi belgesinin etkilendiğini bilmiyorsanız çok kısa bir süre. Belgelerin tek bir yerde, kimin neye eriştiği kayıt altında olacak şekilde tutulması, bu soruya hızlıca cevap verebilmenin tek yolu. Belgelerin WhatsApp ve kişisel telefonlarda dağıldığı bir düzende bunun neden neredeyse imkânsız olduğunu Excel ve WhatsApp'ın gizli maliyetini anlattığımız yazıda ayrıca ele aldık.
Müşteri belgelerinin silinmesini isterse
Müşteriniz belgelerinin silinmesini ya da hangi verilerinin işlendiğini öğrenmek isteyebilir. Yönetmeliğe göre bu tür talepleri en geç 30 gün içinde sonuçlandırıp müşteriye bildirmeniz gerekir. Belgeyi saklamanız için kanuni bir zorunluluk ya da devam eden bir hukuki süreç yoksa, belgenin bütün kopyalarını silmeli ve bu işlemi kayıt altına almalısınız. Burada da aynı kural geçerli: belgenin kaç kopyası olduğunu bilmiyorsanız hepsini sildiğinizden emin olamazsınız.
Ofisiniz için 10 maddelik KVKK kontrol listesi
- Aydınlatma metninizi hazırlayın ve her yeni dosyada müşteriye iletildiğini kaydedin.
- Sağlık raporu ve adli sicil kaydı gibi özel nitelikli veriler için aydınlatmadan ayrı bir açık rıza metni kullanın.
- Müşterilerden belge almak için tek bir kanal belirleyin ve kişisel telefon numaralarını kullanmayın.
- Gelen her belgeyi aynı gün müşterinin dosyasına taşıyın ve geldiği kanaldan silin.
- Her çalışanın yalnızca sorumlu olduğu dosyalara erişebilmesini sağlayın.
- Bilgisayarlarda disk şifrelemesini ve otomatik ekran kilidini açın, yedekleri şifreli tutun.
- Kâğıt belgeleri kilitli dolapta saklayın, işi bitenleri imha makinesinden geçirin.
- Başvuru belgeleri için yazılı bir saklama süresi belirleyin ve süresi dolanları düzenli aralıklarla imha edin.
- Kullandığınız yazılımların verileri hangi ülkede sakladığını öğrenin.
- Bir veri ihlali yaşanırsa 72 saat içinde kimin neyi yapacağını önceden belirleyin.
Sıkça sorulan sorular
Vize ofisi müşterinin pasaport fotokopisini ne kadar süre saklayabilir?
KVKK belirli bir süre öngörmez; kişisel veriler işlendikleri amaç için gerekli olan süre kadar saklanabilir. Vize başvurusu sonuçlandıktan sonra pasaport ve finansal belge kopyalarını saklamanın çoğu zaman geçerli bir gerekçesi kalmaz. Ofisin bu süreyi kendi saklama politikasında yazılı olarak belirlemesi ve süre dolan belgeleri düzenli olarak imha etmesi gerekir.
Vize danışmanlık ofisi VERBİS'e kayıt olmak zorunda mı?
Kişisel Verileri Koruma Kurulu'nun 2025/1572 sayılı kararına göre, ana faaliyet konusu özel nitelikli kişisel veri işleme olmayan ve yıllık çalışan sayısı 50'den az olan veri sorumluları VERBİS kaydından muaftır; bilanço hazırlayanlar için ayrıca yıllık mali bilanço toplamının 100 milyon TL'nin altında olması gerekir. Küçük vize ofislerinin çoğu bu istisnaya girebilir, ancak istisna yalnızca kayıt yükümlülüğünü kaldırır; aydınlatma, veri güvenliği ve imha gibi diğer yükümlülükler devam eder.
Sağlık raporu ve adli sicil kaydı için müşteriden açık rıza almak gerekir mi?
Sağlık verileri ve ceza mahkûmiyetine ilişkin veriler KVKK'da özel nitelikli kişisel veri sayılır. 1 Haziran 2024'te yürürlüğe giren değişiklikle bu verileri işlemenin dayanakları genişledi, ancak açık rıza hâlâ dayanaklardan biri ve bir vize ofisi için çoğu zaman en açık olanıdır. Hangi dayanağın sizin durumunuza uygun olduğunu bir KVKK uzmanıyla belirlemeniz önerilir.
Müşteri belgelerini e-postayla almak güvenli mi?
E-posta ekleri birden fazla kutuda, telefonlarda ve yedeklerde kopyalanarak çoğalır ve bu kopyaların silinip silinmediğini takip etmek zordur. Belgeleri e-postayla alıyorsanız aynı gün müşterinin dosyasına taşıyıp e-postadan silmek, mümkünse de müşterinin belgeleri doğrudan güvenli bir sisteme yükleyebileceği bir yöntem kullanmak daha güvenlidir.
Müşteri belgelerinin silinmesini isterse ne yapmalıyım?
İlgili kişinin silme talebini en geç 30 gün içinde sonuçlandırıp kendisine bildirmeniz gerekir. Belgeyi saklamanız için kanuni bir zorunluluk ya da devam eden bir hukuki işlem yoksa, belgenin bütün kopyalarını silmeli ve bu işlemi kayıt altına almalısınız.
Güven, belgenin nerede durduğuyla başlar
Müşteriler bir vize ofisini çoğu zaman başvurunun sonucuna göre değerlendirir, ama ofise duydukları güvenin önemli bir kısmı, belgelerinin emin ellerde olduğunu hissetmelerinden gelir. KVKK'ya uyum da büyük ölçüde bu hissi somut bir düzene dönüştürmekten ibaret: her belgenin bilinen tek bir yeri, ona kimlerin erişebildiği ve ne zaman imha edileceği belli olduğunda, hem yasal yükümlülüklerin çoğu yerine gelmiş olur hem de bir sorun çıktığında ne yapacağınızı bilirsiniz.
Vize Dijital, müşteri belgelerini her müşterinin kendi dosyasında, ofisinize ait hesaplarla erişilen tek bir yerde tutmanızı sağlayan bir müşteri takip sistemi. Belgelerin WhatsApp, e-posta ve masaüstü klasörleri arasında dağılmasının önüne geçmek için geliştirdik. Demo talep edin →
Kaynaklar
- 6698 sayılı Kişisel Verilerin Korunması Kanunu (mevzuat.gov.tr)
- Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi Hakkında Yönetmelik (kvkk.gov.tr)
- Kişisel Verileri Koruma Kurulunun 04/09/2025 tarihli ve 2025/1572 sayılı Kararı (Resmî Gazete, 1 Ekim 2025)
- 2025/1572 sayılı Kararın uygulama esaslarına ilişkin kamuoyu duyurusu (kvkk.gov.tr, 12 Ocak 2026)
- 7499 sayılı Ceza Muhakemesi Kanunu ile Bazı Kanunlarda Değişiklik Yapılmasına Dair Kanun (Resmî Gazete, 12 Mart 2024)
- Veri İhlali Bildirimi: Kurul'un 2019/10 sayılı kararı (kvkk.gov.tr)